Web
Probamos la lógica del negocio: precios, cupones, permisos y sesiones. Lo que un escáner no entiende.
Ver servicioPentesting web, de APIs y móvil con autorización por escrito. Cada hallazgo llega con la ruta completa: por dónde entramos, qué alcanzamos y qué corregir primero.
Armamos el equipo según lo que hay que probar: web, móvil o infraestructura. Una persona confirma cada hallazgo antes de que llegue a tu reporte.
OWASP ASVS · PTES · NIST SP 800-115
Reporte y carta de atestación que tus auditores y clientes aceptan para SOC 2, ISO 27001 y revisiones de proveedor.
Breach Path une los hallazgos en rutas: por dónde se entra, qué se alcanza y en qué paso se corta la cadena. Prueba la demo.
staging.acme.example, sin dueño.
accesible sin VPN.
nunca cambiadas tras el despliegue.
exportación completa posible.
Retira staging.acme.example de internet y rota las credenciales por defecto.
enlazado desde su perfil.
commit viejo, nunca rotado.
bucket con respaldos.
Revoca el token filtrado y purga el secreto del historial del repo.
de un servicio ajeno.
misma contraseña, sin segundo factor.
desde fuera, como un empleado.
Fuerza el cambio de las contraseñas reutilizadas y exige segundo factor en el acceso remoto.
El alcance lo definimos contigo. Cada hallazgo se puede reproducir y, cuando lo corriges, lo volvemos a probar.
Probamos la lógica del negocio: precios, cupones, permisos y sesiones. Lo que un escáner no entiende.
Ver servicioCambiamos un número en la petición y vemos si la API te entrega los datos de otro cliente.
ConsultarInterceptamos el tráfico de tu app en Android e iOS, saltamos el pinning y revisamos lo que guarda en el teléfono.
Ver servicioClientes pesados: DLLs que se cargan de donde no deben, contraseñas dentro del instalador y tráfico sin cifrar.
ConsultarDel crash al control del programa: desbordamientos, ROP y cómo se saltan DEP y ASLR en tu software.
ConsultarInyección de prompts, fugas de datos y agentes que hacen más de lo que deberían.
ConsultarDe un usuario sin privilegios a Domain Admin, con cada paso de la ruta documentado.
ConsultarBuckets abiertos, llaves olvidadas en repositorios y roles con más permisos de los necesarios.
ConsultarTu perímetro cambia cada semana. Lo vigilamos y te avisamos de lo nuevo antes de que alguien más lo encuentre.
Ver modalidadPublicamos investigación sobre seguridad en navegadores y en móviles, con la metodología y la evidencia para que cualquiera la revise.
Explorar researchUna ventana de 30, 60 o 90 días: vigilamos lo que cambia en tu perímetro y te avisamos antes de que alguien más lo aproveche.
Mapeamos tu superficie externa y fijamos el punto de partida. Sabes exactamente qué expones hoy.
Comparamos contra la base y te mostramos lo nuevo, lo que se reabrió y lo que ya se corrigió.
Volvemos a probar los hallazgos anteriores y solo cerramos los que comprobamos corregidos.
En las dos modalidades, cada hallazgo lo valida una persona.
IA para correlacionar información y priorizar la revisión. Nuestros hackers prueban y validan cada hallazgo.
Reconocimiento, pruebas y análisis sin modelos de IA. Para proyectos que requieren excluir su uso en todo el trabajo.
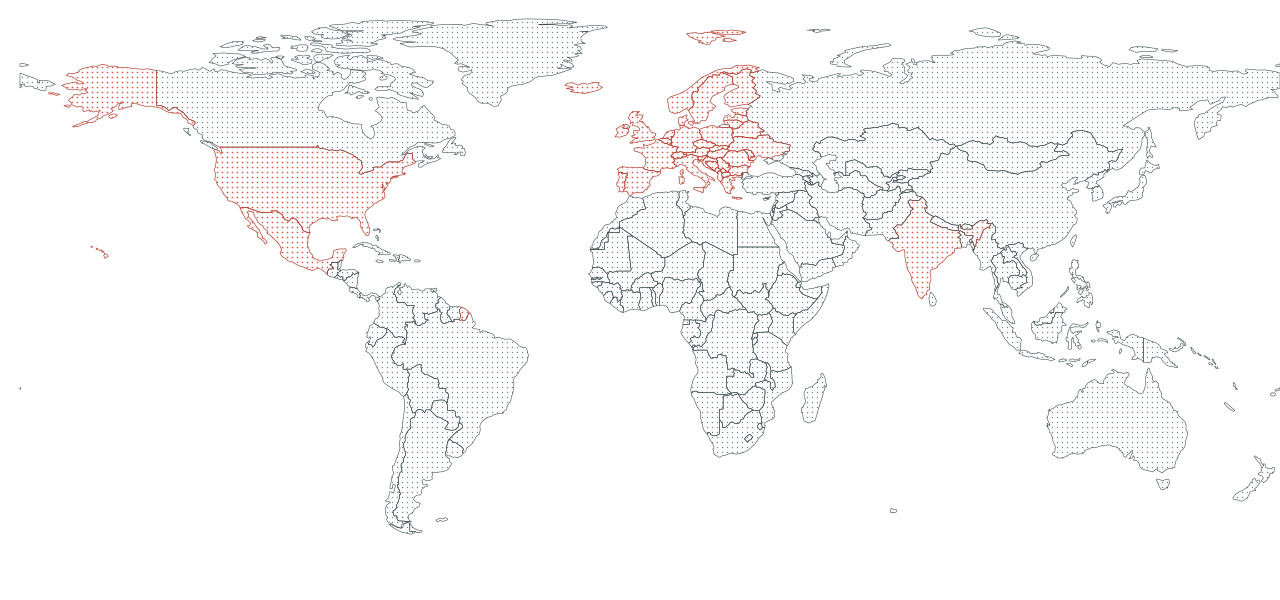
Todo es remoto: México, Estados Unidos, Europa e India.
Te respondemos con una propuesta de alcance y modalidad.
Te respondemos con una propuesta de alcance y modalidad.
sales@knullcorp.comHallazgos con evidencia, impacto, pasos de reproducción y correcciones priorizadas. Incluye retest y una sesión con tu equipo.
Acordamos los activos, las ventanas de prueba, el tratamiento de datos y el contacto técnico. Empezamos con autorización por escrito.
Sí. El acuerdo de confidencialidad se firma antes de intercambiar información técnica sensible.